Iedomāsimies, ka kādam būtu dots uzdevumu izjaukt Latvijas Saeimas vēlēšanas. Ne nozagt datus, ne nopelnīt — vienkārši panākt, lai vakarā valsts nevarētu pateikt, kurš ir uzvarējis, vai lai pietiekami daudz cilvēku tam neticētu.
Šim cilvēkam bija ļoti labi apstākļi. Kiberapdraudējuma līmenis Latvijā gadiem ir augsts. Jūnijā izspiedējvīrusu grupējums bija ielauzies uzņēmumā, kas piedalījās vēlēšanu sistēmas izstrādē. Augustā valsti pāršalca spēcīgākā vasaras vētra kopš 1966. gada, atstājot bez elektrības aptuveni 277 000 mājsaimniecību un vietām iznīcinot arī mobilos sakarus. Pavasarī Eiropas Prokuratūra bija sākusi kriminālprocesu par iespējamiem pārkāpumiem IT iepirkumos. Pat CERT.LV vadītājas vietnieks Varis Teivāns pirms vēlēšanām publiski pieļāva, ka uzbrucēji savu aktivitāti varētu taupīt tieši vēlēšanu dienai.
Un tomēr nenotika nekas.
Šis raksts ir par to, kāpēc. Ne tāpēc, lai apsveiktu valsti, bet tāpēc, ka veiksmīgi aizsargāts process ir daudz noderīgāka mācība nekā kārtējais stāsts par uzlauztu uzņēmumu. Izsekosim piecus ceļus, pa kuriem mūsu iedomātais uzbrucējs varēja iet, un paskatīsimies, kurā brīdī katrs no tiem tika aizvērts. Gandrīz visi tika aizvērti mēnešus pirms vēlēšanām — un ne tāpēc, ka kāds būtu nopircis dārgāku ugunsmūri.
Ceļš pirmais: sabojāt balsu skaitīšanu
Acīmredzamākais mērķis ir skaitīšana. Ja rezultāts top digitāli, tad sistēma, kas to rēķina, ir visas konstrukcijas sirds.
Šis ceļš tika aizvērts 28. martā, kad spēkā stājās grozījumi Saeimas vēlēšanu likumā, nosakot, ka 2026. gada vēlēšanās derīgās vēlēšanu zīmes skaitīs manuāli. Iemesls nebija tehnisks. Valsts prezidents martā, iepazinies ar Eiropas Prokuratūras sniegto informāciju par iespējamiem pārkāpumiem IT iepirkumos un to potenciālo ietekmi uz vēlēšanām, aicināja pāriet uz skaitīšanu ar rokām — lai izvairītos no jebkādas aizdomu ēnas.
Pārdomājiet, ko tas nozīmē. Valsts paņēma vissvarīgāko procesa daļu un izņēma to no digitālās vides pavisam. Ne nostiprināja. Ne auditēja. Izņēma. Pēc tam vairs nebija nozīmes, cik labs ir uzbrucējs: skaitļus uz papīra, ko divas cilvēku acis pārbauda pret otrām divām, nevar attālināti pārrakstīt.
CVK priekšsēdētājs Māris Zviedris vēlāk atzina, ka bez šī kriminālprocesa lēmuma pieņemšana, visticamāk, būtu novilkusies vēl vismaz mēnesi. Tas ir svarīgs sīkums: labais lēmums šeit radās no nepatīkama notikuma. Tā parasti arī notiek.
Ceļš otrais: iekļūt caur izstrādātāju
Ja nevar tikt pie procesa, var tikt pie tā, kurš procesu būvē. Šis ir klasiskais piegādes ķēdes uzbrukums, un 2026. gada pavasarī Latvijas vēlēšanu sistēmas piegādes ķēde bija neparasti satraukta.
Aprīlī ministrija lauza līgumu par vēlēšanu platformas pilnveidošanu ar iepriekšējo izstrādātāju, norādot, ka tas nav izpildījis savas saistības. 28. aprīlī valdība izstrādi nodeva trim valstij daļēji piederošiem uzņēmumiem: LMT — galveno vēlēšanu informācijas sistēmu VELIS, LVM — elektronisko tiešsaistes vēlētāju reģistru, bet “Tet” — drošību, tostarp ielaušanās testus un piegādes plūsmas auditus.
Un tad, 25. jūnijā, notika kiberuzbrukums “Latvijas valsts mežiem” — vienam no šiem trim uzņēmumiem.
Šeit stāsts varēja beigties slikti. Tā vietā notika kaut kas, ko mazie uzņēmumi dara pārsteidzoši reti: pēc incidenta pie piegādātāja tika pārbaudīts viss, ko šis piegādātājs bija uztaisījis. CERT.LV eksperts Kārlis Svilans publiski apstiprināja, ka pārbaudītas visas LVM izstrādātās sistēmas komponentes un ļaunprātīgas pazīmes vai nesankcionēta piekļuve nav konstatēta.
Pamana atšķirību? Vairums uzņēmumu, uzzinot par uzlaušanu pie sava IT partnera, pajautā: “Vai mūs tas skar?” — un apmierinās ar atbildi “nē”. Šeit pajautāja savādāk: “Pierādiet.”
Ceļš trešais: trāpīt pēdējā brīža izmaiņās
Katrs, kurš ir strādājis ar sistēmām, zina, kurā brīdī tās lūzt. Ne tad, kad tās stāv. Tad, kad kāds kaut ko pēdējā brīdī “tikai mazliet uzlabo”.
Tieši tā bija notikusi iepriekšējā reizē. 2025. gada pašvaldību vēlēšanās biļetenu skenēšanas sistēma nestrādāja un balsis nācās skaitīt ar rokām — turklāt lēmums par to tika pieņemts naktī, pēc gandrīz trīs stundu gaidīšanas. Zviedris intervijā atzina, ka toreiz uzlabojumi tika prasīti līdz pēdējai dienai un faktiski tika testēti uz iecirkņu darbinieku rēķina.
Šogad no 30. jūnija sistēmām tika noteikts tā sauktais code freeze režīms: trīs mēnešus pirms vēlēšanām nekādi uzlabojumi vairs netiek veikti.
Tas nozīmē ierasties vēlēšanās ar sistēmu, kurā nav visa, ko gribējāt. Toties tajā ir viss, kas ir pārbaudīts.
Ceļš ceturtais: nogāzt sistēmu vēlēšanu dienā
Pieņemsim, uzbrucējs atsakās no smalkuma un vienkārši grib, lai 3. oktobrī kaut kas nestrādā. Tiešsaistes vēlētāju reģistrs. Internets iecirkņos. Elektrība. Jebkas.
Atbilde uz šo scenāriju ir garlaicīgākā un labākā lieta visā rakstā — saraksts ar B plāniem, kuri uzrakstīti iepriekš.
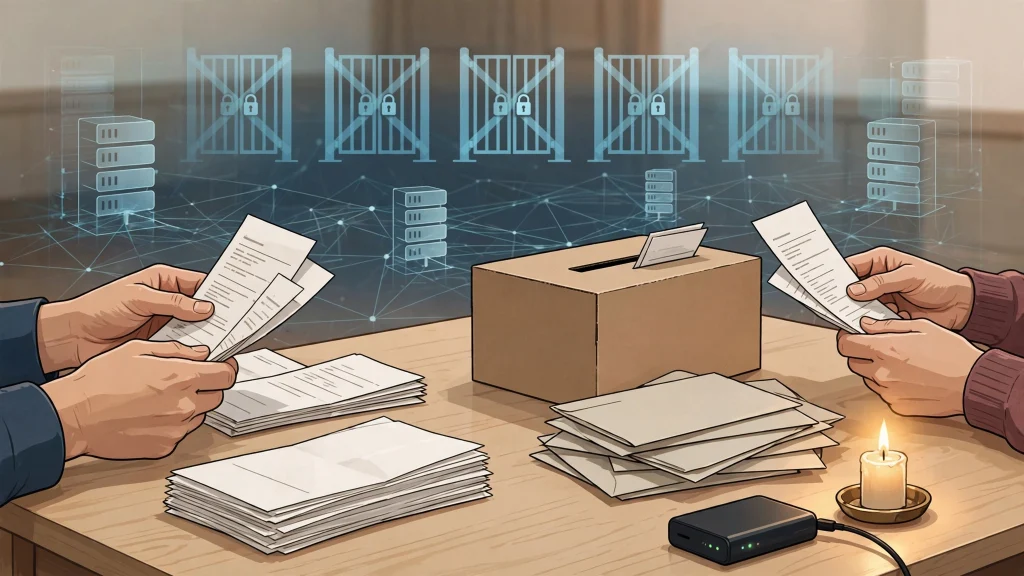
- Ja nestrādā tiešsaistes vēlētāju reģistrs: balsošana turpinās ar reģistrācijas aploksnēm, uz kurām raksta vēlētāja vārdu, uzvārdu un kārtas numuru. Būtiskākais — šī kārtība visu nedēļu tāpat bija A plāns, tātad iecirkņu darbiniekiem tā nebija jauna.
- Ja nav interneta: katram iecirknim bija jābūt stacionāram pieslēgumam, un papildus — nomātajās ierīcēs pieejama mobilā tīklāja iespēja. Ja pazūd arī tā, atkal: aploksnes.
- Ja nav elektrības: ģeneratorus 933 iecirkņiem neviens nesolīja, un CVK to pateica atklāti. Toties tika sagādātas pārnēsājamās uzlādes ierīces, un uz jautājumu, kā tad skaitīs, atbilde bija tieša — kaut sveču gaismā.
- Ja ir dronu trauksme: visas pašvaldības bija apzinājušas drošās telpas, iecirknis drīkst pārtraukt darbu, un vietējā komisija var pagarināt darba laiku līdz 22.00, negaidot norādījumus no Rīgas.
Paralēli tam notika tas, kas parasti paliek neredzams. Vēlēšanu sistēmas drošības testos “Tet” un CERT.LV kopā identificēja vairākas ievainojamības, no kurām viena bija klasificēta kā kritiska; informācija tika nodota izstrādātājiem un drošības iestādēm, nepilnības novērstas, un CERT.LV veica atkārtotus testus, lai pārliecinātos. CERT.LV sensori tika izvietoti visās ar vēlēšanām saistītajās komponentēs. Un slodzes testos tika pārbaudīts, ka vairāk nekā divi tūkstoši vienlaicīgu pieslēgumu vēlētāju reģistram vairs neizraisa sistēmisku kļūdu — kā tas bija noticis agrāk.
Ceļš piektais: neielauzties vispār, bet izskatīties pēc CVK
Un te mēs nonākam pie vienīgā ceļa, kurš palika atvērts.
Vēlēšanu nedēļā CERT.LV konstatēja vairākas tīmekļvietnes, kuru domēna vārdi līdzinās valsts iestāžu un mediju mājaslapām, kā arī resursus, kas atdarina CVK mājaslapu un pirmšķietami bija paredzēti vēlēšanu rezultātu atspoguļošanai. Ļaundabīgs kods vai mēģinājumi izkrāpt datus tajās netika konstatēts.
Pievērsiet uzmanību, cik lēts šis uzbrukums ir. Nav vajadzīga neviena ievainojamība, neviena parole, neviens piekļuves punkts. Pietiek ar domēna vārdu, kas atgādina īsto, un lapu, kas izskatās pareizi. Ja tajā parādītos nepareizi rezultāti un pietiekami daudz cilvēku tos pārpublicētu, sekas būtu politiskas, nevis tehniskas.
Pret to nepalīdz ne ugunsmūris, ne rezerves kopija. Palīdz tikai divas lietas: kāds, kas šīs vietnes nepārtraukti meklē, un sabiedrība, kas zina, kura ir īstā adrese. Tāpēc CERT.LV vēlēšanu dienā neaicināja cilvēkus “būt modriem” abstrakti, bet nosauca precīzu vietu, kur skatīties — cvk.lv un iestādes oficiālos kontus.
Kas kopīgs visiem pieciem ceļiem
Ja no šī stāsta jāizvelk principi, tad to ir pieci, un neviens no tiem nav par tehnoloģiju.
- Kritiskais ceļš nedrīkst būt atkarīgs no vienas sistēmas. Balsis skaita cilvēki. Viss pārējais ir palīgrīki.
- Lēmumi tiek pieņemti laikus, nevis krīzē. Manuālā skaitīšana tika nolemta martā, nevis vēlēšanu naktī.
- Pirms slodzes pīķa sistēmu iesaldē. Trīs mēneši bez izmaiņām ir cena par to, lai zinātu, kas tieši strādā.
- Pārbaudītājs nav tas pats, kas būvētājs. “Tet” testēja, CERT.LV pārbaudīja atkārtoti, un pēc uzbrukuma piegādātājam tika pārskatīts viss, ko tas bija izstrādājis.
- B plāns ir uzrakstīts un izmēģināts. Reģistrācijas aploksnes nebija avārijas izgudrojums — tās bija ikdienas kārtība, kas avārijā vienkārši turpinās.
Cena, par kuru parasti nerunā
Noturība nav bezmaksas. Balsu skaitīšana 3. oktobra vakarā sākās ar kavēšanos — CVK norādīja, ka to aizkavēja atkārtoti nodoto balsu izķeršana — un pirmos rezultātus nācās gaidīt krietni ilgāk, nekā sākotnēji prognozēts. Manuālā skaitīšana ir lēna. Tā prasa cilvēkus, un vēlēšanu komisijas locekļa atalgojums ir deviņi eiro stundā. CVK vadītājs atklāti atzina, ka pašreizējā sistēmas arhitektūra ir salipināta, funkcionāli strādā, bet nav ilgtermiņa risinājums un pirms nākamajām vēlēšanām jābūvē no jauna. Un vēl: valsts ar nopietnu seju pateica, ka 933 iecirkņos ģeneratoru nebūs.
Tas viss kopā ir tieši tas, ko nozīmē reāla noturība. Nevis “mums viss ir droši”, bet “mēs zinām, kas mums nav, un mēs zinām, ko darīsim, kad tas pietrūks”. Tieši šo mēs esam rakstījuši pēc PTAC datu noplūdes: atbilstība nav drošība, un pašpārliecinātība nav plāns.
Tie paši pieci principi tavā uzņēmumā
Tagad pārnesīsim to uz desmit cilvēku biroju, jo tur tas strādā tieši tāpat — tikai lētāk.
- Nosauc savu kritisko ceļu. Kas tieši ir tas process, bez kura tu rīt nepelni naudu? Pasūtījumu pieņemšana? Rēķinu izrakstīšana? Klientu kartotēka? Parasti tas ir viens, un parasti tas balstās uz vienu sistēmu.
- Uzraksti tam analogo atkāpšanos. Ja rīt nestrādā grāmatvedības programma — vai tu vari pieņemt pasūtījumu uz papīra un ievadīt vēlāk? Latvijas vēlēšanu reģistrācijas aploksne ir tieši tas. Vienkārša, lēna, nelūstoša.
- Ievies savu code freeze. Nemaini serveri, hostingu vai grāmatvedības sistēmu nedēļā pirms gada pārskata vai pirms lielākā sezonas pīķa. Tas ir bezmaksas lēmums, kas novērš pārsteidzami daudz problēmu.
- Lai pārbauda kāds cits. Ja tavu mājaslapu uztur viens cilvēks, viņš nav labākais, kas var novērtēt, vai tā ir droša. Un, ja tavam IT piegādātājam notiek incidents, pareizais jautājums nav “vai mūs skar”, bet “ko tieši jūs pārbaudījāt”.
- Izmēģini B plānu, pirms tas vajadzīgs. Vienu reizi atjauno vienu mapi no rezerves kopijas. Rezerves kopija, no kuras nekad nekas nav atjaunots, nav kopija — tā ir cerība.
Un viens papildu punkts, ko valsts izdarīja un uzņēmumi aizmirst: iepriekš vienojies, kurš un cik ātri pieņem lēmumu. Pērn vēlēšanu naktī atbilde nāca gandrīz trīs stundās. Šogad bija noteikts, ka maksimālais termiņš ir pusstunda un ka lēmumu drīkst pieņemt uz vietas. Ja tavā uzņēmumā kiberincidents notiek piektdienas vakarā, kurš piezvana pirmais un kurš atļauj atslēgt sistēmu?
Drauds nekur nepazuda — tas pārcēlās
Nobeigumā — detaļa, kas šajā stāstā paliek nepatīkami atvērta. Nedēļu pirms vēlēšanām CERT.LV vadītājas vietnieks pastāstīja, ka vairākos Latvijas reģionos notikuši uzbrukumi pašvaldību novērošanas sistēmām, kamerām un ēku viedās vadības elementiem — līdz pieciem gadījumiem, ar komunikācijas izcelsmi no Krievijas tīkliem. Ar vēlēšanām tie netika saistīti.
Citiem vārdiem: kamēr vēlēšanu infrastruktūra bija nostiprināta, uzmanība pārcēlās uz to, kas nav nostiprināts — uz kamerām un ēku vadības iekārtām, par kurām mēs rakstījām jau septembrī. Tā kiberdrošība vienmēr arī strādā. Tu neuzvari draudu. Tu padari sevi par neērtu mērķi, un uzbrucējs aiziet meklēt ērtāku.
Jautājums tikai, vai ērtākais tuvumā esošais mērķis esi tu.
Gribi zināt, kur ir tavs kritiskais ceļš un kā izskatītos tavs B plāns? Sazinies ar mums — izvērtēsim, kas tavā uzņēmumā pārstātu darboties pirmajā incidenta stundā un kā izveidot nošķirtu, pārbaudītu rezerves kopiju, no kuras tiešām var atgriezties.
Biežāk uzdotie jautājumi
Vai 15. Saeimas vēlēšanās tiešām nebija nekādu kiberincidentu?
Pēc CERT.LV sniegtās informācijas visā vēlēšanu nedēļā un arī vēlēšanu dienā netika konstatēti ar vēlēšanu norisi saistīti apdraudējumi vai kiberdrošības incidenti. Dienas laikā tika novēroti atsevišķi maznozīmīgi notikumi, kas neradīja ietekmi uz datiem vai resursu darbību. Vienlaikus CERT.LV uzsvēra, ka kopējais kiberapdraudējuma līmenis valstī joprojām ir augsts.
Kas tad bija tās viltus mājaslapas?
CERT.LV konstatēja vietnes ar valsts iestāžu un mediju mājaslapām līdzīgiem domēna vārdiem, kā arī resursus, kas atdarina CVK mājaslapu un šķietami bija paredzēti rezultātu atspoguļošanai. Ļaundabīgs kods vai datu izkrāpšanas mēģinājumi tajās netika atrasti, taču vietnes tika pastiprināti uzraudzītas, un iedzīvotāji tika aicināti informāciju meklēt tikai oficiālajos CVK kanālos.
Kāpēc balsis skaitīja ar rokām?
Tā noteica 28. martā spēkā stājušies grozījumi Saeimas vēlēšanu likumā. Lēmumu rosināja Valsts prezidents pēc Eiropas Prokuratūras sniegtās informācijas par iespējamiem pārkāpumiem IT iepirkumos — lai nodrošinātu pārliecību par godīgu un caurskatāmu norisi un izvairītos no aizdomu ēnas.
Vai vēlēšanu sistēmās tika atrastas ievainojamības?
Jā. Drošības pārbaudēs “Tet” un CERT.LV kopā identificēja vairākas nepilnības, no kurām viena bija klasificēta kā kritiska. Informācija tika nodota izstrādātājiem un atbildīgajām iestādēm, nepilnības novērstas, un pēc tam tika veikti atkārtoti testi. Kāda tieši bija kritiskā ievainojamība, netiek atklāts, jo tā ir ierobežotas pieejamības informācija.
Ko no šī var pārņemt mazs uzņēmums?
Piecas lietas: zināt savu kritisko procesu, būt tam analogai vai neatkarīgai atkāpšanās iespējai, neveikt izmaiņas tieši pirms slodzes pīķa, likt sistēmu pārbaudīt kādam citam, nevis tās būvētājam, un vismaz vienu reizi praktiski izmēģināt savu B plānu. Neviens no šiem soļiem neprasa lielu budžetu — tie prasa, lai lēmums tiktu pieņemts iepriekš.