Tu meklēji filmu. Vai hokeja pārraidi, vai dokumentu veidlapu, vai dziesmu, ko gribēji atkal noklausīties. Google iedeva saiti, lapa izskatījās kārtīga, un tad parādījās rūtiņa, uz kuras tu es nospiedis vairākus tūkstošus reižu.
Pierādi, ka neesi robots.
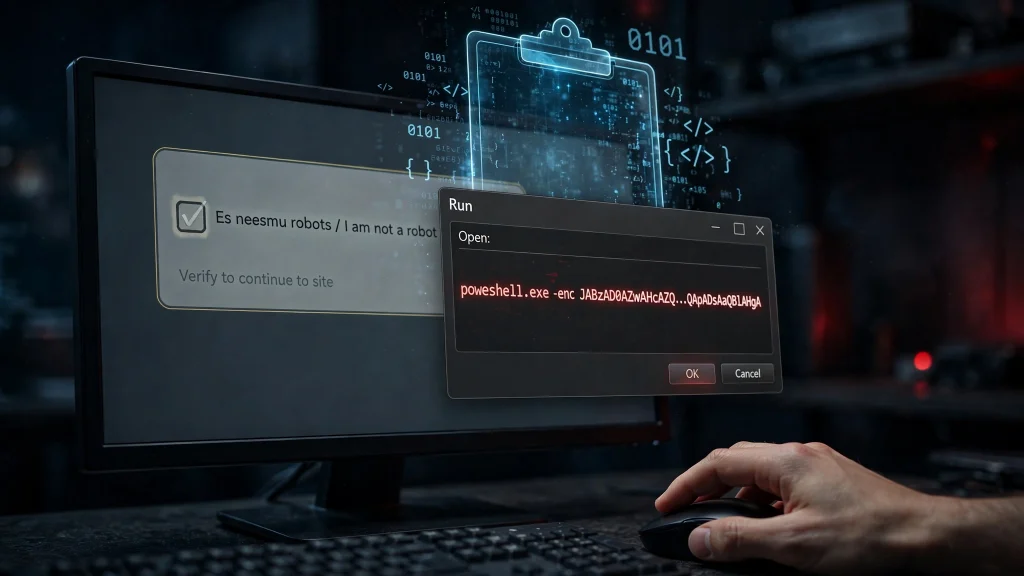
Tu nospiedi. Parasti pēc tam parādās krustojums ar luksoforiem vai lapa vienkārši ielādējas tālāk. Šoreiz parādījās īss paskaidrojums: lai pabeigtu pārbaudi, nospied Windows + R, tad Ctrl + V, tad Enter.
Tas aizņēma apmēram divdesmit sekundes. Pretvīruss neiepīkstējās. Lapa aizvērās, un tu aizmirsi par šo epizodi tajā pašā minūtē.
Šajās divdesmit sekundēs tu pats uzstādīji savā datorā programmu, kas tagad lasa tavas paroles.
Šo uzbrukumu sauc par ClickFix, un septembrī CERT.LV ziņoja, ka ziņojumu skaits par uzlauztām mājaslapām ar viltotām CAPTCHA pārbaudēm ir audzis un “Latvijā reģistrēti vairāki cietušie”. Izjauksim šīs divdesmit sekundes pa gabaliem, jo katrā no tām ir paslēpts kaut kas, ko ir vērts zināt.
Ko tu redzēji un kas notika patiesībā
CERT.LV uzbrukumu apraksta četros soļos, un tie ir pārsteidzoši vienkārši.
Solis pirmais — ievilināšana. Tu redzēji parastu lapu ar saturu, kas tev vajadzīgs. Patiesībā tā bija vai nu uzlauzta leģitīma vietne, vai lapa, uz kuru tevi aizveda apmaksāta reklāma vai meklētāja rezultāts.
Solis otrais — viltotā pārbaude. Tu redzēji ierastu CAPTCHA rūtiņu. Patiesībā tā bija bilde. Nekādas pārbaudes nebija.
Solis trešais — klusais kopēšanas brīdis. Tu redzēji, ka rūtiņa tiek atzīmēta. Patiesībā tajā mirklī lapas skripts ielika tavā starpliktuvē ļaunprātīgu komandu. Tu to neredzēji, jo starpliktuve ir neredzama — tā ir tā pati vieta, kur nonāk teksts, kad nospied Ctrl+C.
Solis ceturtais — tu izpildi. Tu redzēji instrukciju un izpildīji to. Windows + R atver logu “Palaist”, Ctrl + V ieliek tajā komandu, Enter to izpilda. Un tieši šis ir uzbrukuma ģenialitātes kodols: visu smago darbu izdarīji tu.
Kāpēc pretvīruss klusēja
Šis ir jautājums, ko cilvēki uzdod vispirms, un atbilde ir nepatīkami vienkārša.
Pretvīruss ir uzbūvēts, lai apturētu to, ko dators dara bez tavas ziņas. Šeit nekas nenotika bez tavas ziņas. Komandu ievadīja lietotājs ar savām tiesībām, savā sesijā, pilnīgi apzināti nospiežot Enter. No sistēmas skatpunkta tas bija tāds pats notikums kā jebkura cita diena darbā.
Turklāt komandas, ko šie uzbrukumi izmanto, parasti nav nekādi eksotiski vīrusi. Microsoft analīzē norādīts, ka visbiežāk tiek izmantots PowerShell — operētājsistēmas sastāvdaļa, kas Windows datorā ir vienmēr — un tādi paši iebūvēti rīki kā mshta, rundll32, wscript vai curl. Ļaundabīgais kods bieži nemaz nenonāk uz diska, bet darbojas tikai atmiņā.
Microsoft arī atzīmē, cik labi uzbrukums izmanto cilvēka psiholoģiju: mēs esam iemācīti, ka sīkas tehniskas problēmas ir jāatrisina, un lielākā daļa cilvēku nemaz nezina, kas tas logs “Palaist” īsti ir. Interesanta detaļa — sākotnēji uzbrucēji lika līmēt komandu Windows Terminal logā, bet tas rādīja brīdinājumu par vairāku rindiņu ielīmēšanu un cilvēki atkāpās. Tāpēc viņi pārgāja uz logu “Palaist”, kas nebrīdina ne par ko.
Kas tev tagad ir datorā
CERT.LV norāda, ka visbiežāk izmantotā ļaunatūra ir Lumma Stealer; sastopami arī SecTopRAT un Vidar Stealer. Microsoft tāpat Lumma nosauc kā biežāko un papildus min XWorm, AsyncRAT, NetSupport un citus.
Ko tās dara:
- izzog pārlūkprogrammā saglabātās paroles — visas, ne vienu;
- izgūst datus no divu faktoru autentifikācijas paplašinājumiem;
- piekļūst kriptovalūtu kontiem;
- nolasa Telegram sesijas;
- lejupielādē papildu ļaunatūru un izpilda uzbrucēja komandas.
Pievērs uzmanību pēdējam punktam. Paroļu zagšana bieži nav mērķis, bet durvis. Kad uzbrucējam ir tava sesija un iespēja izpildīt komandas, nākamais solis var būt jau pavisam cita mēroga notikums — un tur mēs nonākam pie tā, par ko esam rakstījuši, aprakstot viena klikšķa cenu.
Kāpēc lapa, kurā tas notika, bija īsta
Šī ir daļa, kas pārsteidz visvairāk. Tev nevajadzēja aiziet uz aizdomīgu vietni. Ļoti bieži tā ir pavisam normāla lapa, kurai vienkārši nav laikus labots kāds spraudnis.
Kiberdrošības uzņēmums CTM360, kura ziņojumu septembrī atreferēja The Hacker News, apsekoja vairāk nekā 17 000 inficētu adrešu, kas rādīja viltotas Cloudflare verifikācijas lapas; aptuveni 3000 no tām vēl bija aktīvas. Visbiežāk izmantotais paņēmiens bija uzlauztas WordPress vietnes — tām ir reāls domēns, derīgs sertifikāts un reāls apmeklētāju plūsms, tātad visas uzticamības pazīmes.
Divas detaļas no šī pētījuma ir vērtas atsevišķas minūtes:
Kods tika noslēpts tur, kur neviens neskatās. Ielādētājs tika pievienots katrai lapas atbildei, izmantojot tā saukto must-use spraudni — tādu, kas neparādās parastajā spraudņu sarakstā. Turklāt tika atrasti aptuveni divi desmiti ar skriptu izveidotu administratora kontu. Īpašnieks, ieejot savā vadības panelī, redzēja normālu lapu.
Uzbrucējs var pārslēgt visu uzreiz. Ievadītais skripts nemaz nesaturēja uzbrucēja adresi. Tā vietā tas nolasīja adresi no ieraksta Polygon blokķēdē — paņēmiens, ko sauc par EtherHiding. Tas nozīmē, ka, nomainot vienu vērtību, uzbrucējs pārslēdz visas inficētās vietnes vienlaikus. Līdzīgu kampaņu aprakstīja arī GuidePoint Security komanda, ziņojot par vismaz 31 skartu organizāciju un norādot, ka tieši tāpēc atsevišķu adrešu bloķēšana vairs nedod ilgstošu rezultātu.
Un vēl viens sīkums, kas izskaidro, kāpēc par šo tik maz dzird: lapa pirms rādīšanas noskaidro apmeklētāja operētājsistēmu, un automatizētie skeneri saņem pilnīgi tīru versiju. Uzbrukums parādās tikai īstam cilvēkam ar īstu datoru.
Tā nav viena hakera izdoma, tā ir nozare
Ja šķiet, ka runa ir par kādu atsevišķu triku, tad daži skaitļi noliek to vietā.
- Pēc CTM360 apkopotā, atsaucoties uz Microsoft datiem, ClickFix 2025. gadā bija 47 % no Microsoft Defender Experts konstatētajiem sākotnējās piekļuves gadījumiem. Gandrīz katrs otrais.
- ESET novērtējis pieaugumu par 517 % līdz 2025. gada pirmajai pusei un vēl par 108 % no 2025. gada otrās puses līdz 2026. gada pirmajai pusei.
- MITRE 2025. gada martā šai tehnikai piešķīra savu apzīmējumu — T1204.004. Tas nozīmē, ka tā ir oficiāli atzīta par patstāvīgu uzbrukuma paņēmienu.
- Rīkus šādu lapu veidošanai pārdod kā parastu programmatūru: Microsoft min cenas no 200 līdz 1500 ASV dolāriem mēnesī, ar iebūvētu aizsardzību pret analīzes vidēm un atbalstu vairākām valodām.
Vissvarīgākais skaitlis ir tomēr šis: Microsoft norāda, ka 2025. gada sākumā tās speciālisti katru mēnesi novēroja tūkstošiem ierīču, kurās ClickFix komanda tika izpildīta — arī tādās, kur bija ieslēgta profesionāla aizsardzība. Tehnoloģija šeit nav tā, kas izšķir.
Jaunākais paņēmiens: ļaunatūra, kas jau gulēja tavā pārlūkā
Oktobrī Microsoft Threat Intelligence aprakstīja kampaņu ar pavērsienu, kas uzbrukumu padara vēl grūtāk pamanāmu. To sauc par cache smuggling.
Agrākajā variantā komanda, ko tu ielīmēji, pati gāja uz internetu pēc ļaunatūras. Jaunajā variantā ļaunprātīgais kods jau iepriekš ir ieladēts tava pārlūka kešatmiņā, maskēts kā parasts PNG attēls. Komanda vairs nelejupielādē neko — tā tikai atrod šo failu starp pārlūka failiem, pārkopē to pagaidu mapē kā skriptu un palaiž ar sistēmas rīku.
Praktiskā nozīme: aizsardzības risinājumi, kas gaida lejupielādes brīdi, šeit neko neredz, jo lejupielāde notika agrāk un izskatījās pēc bildes. Ķēdes beigās kods tiek ievadīts likumīgā Windows procesā, lai izgūtu pārlūka un ierīces piekļuves datus.
Tas pats attiecas arī uz formu daudzveidību. Viltotā rūtiņa var izlikties par Cloudflare pārbaudi, Google reCAPTCHA, pārlūka kļūdas paziņojumu, Word Online brīdinājumu, Discord servera verifikāciju vai Google Meet logu. Ir arī macOS versijas. Vienīgais, kas visos variantos nemainās, ir pats lūgums: izpildi šo komandu pats.
Kā tas izskatās Latvijā
CERT.LV par viltotām CAPTCHA pārbaudēm brīdināja jau 2025. gada aprīlī, bet septembrī ziņojumu skaits auga un tika reģistrēti cietušie arī Latvijā.
Fonā notiekošais mērogs ir redzams divos skaitļos:
- CERT.LV un NIC.LV DNS ugunsmūris 2026. gada deviņos mēnešos bloķējis vairāk nekā 9,7 miljonus lietotāju pieprasījumu uz krāpnieciskām un ļaundabīgām vietnēm — astoņas reizes vairāk nekā attiecīgajā periodā gadu iepriekš. Septembris bija rekorda mēnesis ar 1,7 miljoniem bloķētu pieprasījumu.
- “Bite Latvija” astoņos mēnešos bloķējusi vairāk nekā 354,5 miljonus kiberdrošības apdraudējumu — gandrīz četras reizes vairāk nekā pērn tajā pašā laikā.
Un vēl viena lieta, ko vērts pateikt vecākiem. CERT.LV septembra pārskatā “Bite Latvija” brīdina, ka bezmaksas tiešsaistes spēļu vietnēs tiek izmantotas viltus pogas un maldinošas saites, kas aizved uz krāpnieciskām vai inficētām lapām, un ka īpaši apdraudēti ir bērni un jaunieši. Bērns, kuram kāds paskaidro, ka “jānospiež šie taustiņi, lai spēle sāktos”, neapšaubīs neko.
Desmit sekunžu pārbaude, ko vari izdarīt tūlīt
Lūk, kas šajā stāstā ir negaidīti labi: Windows saglabā vēsturi tam, ko tu esi ierakstījis logā “Palaist”.
Nospied Windows + R un uzklikšķini uz bultiņas lauka labajā pusē. Parādīsies saraksts ar iepriekš ievadītajām komandām. Lielākajai daļai cilvēku tas būs tukšs vai tajā būs pāris nevainīgu ierakstu.
Satraukties ir vērts, ja tur redzi:
powershell,mshta,rundll32,wscript,curlvaicmdar garu, nesaprotamu turpinājumu;- interneta adresi vai ciparu IP adresi;
- neparastus domēna galus, piemēram,
.live,.shop,.icu; - failu nosaukumus ar galotni
.hta,.vbs,.ps1vai.bat; - kaut ko, kas beidzas ar
.mp3vai.png, bet izskatās pēc komandas.
Divas godīgas atrunas. Pirmkārt, ieraksts šajā vēsturē rodas tad, kad komanda tiek izpildīta, tāpēc neizdevies mēģinājums tur var neparādīties. Otrkārt, tukšs saraksts nav pierādījums — vēsturi var iztīrīt, un tā laika gaitā tiek pārrakstīta. Tā ir norāde, nevis diagnoze.
Ja esi to izdarījis
CERT.LV ieteikumi šajā situācijā ir īsi un pietiekami nepatīkami, lai tos neatliktu.
- Nomaini paroles, bet no citas ierīces. Ne no tā datora. Ja ļaunatūra tur vēl ir, tā nolasīs arī jauno paroli.
- Sāc ar svarīgākajiem kontiem — e-pasts pirmais, jo caur to atjauno visu pārējo, pēc tam internetbanka, pēc tam darba sistēmas.
- Sazinies ar IT speciālistu.
- Rēķinies ar ierīces pārinstalēšanu. Tas ir CERT.LV ieteikums, un tas ir pareizais, jo šādas ļaunatūras mēdz nodrošināt sev noturību — piemēram, caur ieplānotu uzdevumu, kas to palaiž atkal pēc restarta.
Un tagad uzdod sev jautājumu, kura dēļ šis raksts vispār ir mūsu lapā: ja tavs darba dators rīt būtu jāpārinstalē no nulles, ko tu zaudētu? Ne teorētiski. Tos failus, ko neesi pārcēlis nekur, un to e-pasta arhīvu, kas ir tikai tur.
Vienīgais noteikums, kas jāatceras
Visu šo rakstu var saspiest vienā teikumā, un tas ir teikums, ko ir vērts pateikt arī saviem darbiniekiem, vecākiem un bērniem:
Neviena īsta mājaslapa un neviena īsta pārbaude nekad neprasīs nospiest Windows + R un ielīmēt tajā komandu.
Nekad. Ne Google, ne Cloudflare, ne banka, ne valsts iestāde, ne spēļu lapa. Ja to prasa, tā ir krāpšana — neatkarīgi no tā, cik lapa izskatās pareiza un cik ticams ir paskaidrojums. Tas pats attiecas uz lūgumu kaut ko ielīmēt PowerShell vai Terminal logā.
Šis ir tas gadījums, kur viens iegaumēts noteikums ir efektīvāks par jebkuru programmu. Un tas ir arī iemesls, kāpēc esam veidojuši kiberdrošības testu — tehnika aizsargā tikai līdz brīdim, kad cilvēks pats atver durvis.
Ja tev ir mājaslapa, tu esi arī otrā pusē
Līdz šim runājām par lietotāju. Bet katra no tām 17 000 adresēm pieder kādam, un ļoti bieži tas ir mazs uzņēmums, kas nemaz nezina, ka tā lapa izplata ļaunatūru.
Praktiskais minimums:
- Uzturi WordPress, tēmu un spraudņus atjauninātus. Tas ir tas pats, par ko rakstījām, apskatot viena mēneša ievainojamības, un tas joprojām ir galvenais ieejas ceļš.
- Pārbaudi administratora kontu sarakstu. Ja tur ir lietotājs, kuru nepazīsti, tas nav radies pats.
- Pārbaudi mu-plugins mapi savā instalācijā. Tajā esošie faili darbojas vienmēr un neparādās spraudņu sarakstā — tāpēc tā ir iecienīta slēptuve.
- Paskaties uz lapu kā apmeklētājs no cita tīkla un citas ierīces, jo tieši tur parādās tas, ko tu savā vadības panelī neredzi.
- Ieslēdz bezmaksas DNS ugunsmūri dnsmuris.lv savās darba ierīcēs. Tas ir CERT.LV ieteikums, tas neko nemaksā, un tie 9,7 miljoni bloķēto pieprasījumu ir tieši šī pakalpojuma rezultāts.
Kur šeit ir rezerves kopijas
Būsim godīgi, kā parasti: rezerves kopija neaptur paroļu zagšanu. Ja ļaunatūra ir nolasījusi tavas paroles, neviena kopija tās neatsauks, un apgalvot citādi būtu nejēdzīgi.
Bet trīs vietās šajā stāstā kopija izšķir ļoti daudz.
Pirmā — pārinstalēšana. CERT.LV ieteiktais risinājums inficētai ierīcei ir to pārinstalēt. Cilvēkam ar sakārtotu kopiju tas ir pusdienas darbs. Cilvēkam bez tās tas ir izvēle starp datu zaudēšanu un cerību, ka varbūt tomēr nav tik slikti — un šī otrā izvēle parasti beidzas ar inficētu datoru, kas paliek lietošanā.
Otrā — tas, kas nāk pēc paroļu zagšanas. Infostealer bieži ir pirmais posms. Kad uzbrucējam ir piekļuve un iespēja izpildīt komandas, nākamais var būt šifrēšana — un tad vienīgais, kas atgriež uzņēmumu darbā, ir kopija, kurai uzbrucējs no iekšējā tīkla nepiekļuva. Tāpēc arī rakstījām par uzbrukumiem lokālajām rezerves kopijām.
Trešā — mājaslapa. Ja tava lapa ir inficēta, tev vajag divas lietas: tīru versiju, no kuras atjaunot, un zināšanu, kad infekcija sākās, lai neatjaunotu to pašu ielādētāju atpakaļ. Bez vēsturiskām kopijām abu nav.
Vēlies zināt, cik ātri atgrieztos darbā, ja rīt tavu datoru nāktos pārinstalēt no nulles? Sazinies ar mums — izvērtēsim, kas tavā uzņēmumā glabājas tikai vienā vietā un kā izveidot nošķirtu, pārbaudītu rezerves kopiju.
Biežāk uzdotie jautājumi
Kā atšķirt īstu CAPTCHA no viltotas?
Pēc vienas pazīmes: īsta pārbaude nekad neprasa tev kaut ko darīt ārpus pārlūka. Atzīmēt rūtiņu, izvēlēties bildes, ievadīt burtus — tas viss notiek lapā. Ja tev liek nospiest taustiņu kombināciju, atvērt logu “Palaist”, kopēt vai ielīmēt komandu, tā ir krāpšana.
Vai pretvīruss mani pasargās?
Daļēji. Labs risinājums var bloķēt pašu ļaundabīgo vietni vai pamanīt sekas. Taču Microsoft novērojumi rāda, ka komandas tika veiksmīgi izpildītas arī ierīcēs ar profesionālu aizsardzību, jo darbību autorizēja pats lietotājs. Tāpēc šeit noteikums galvā ir svarīgāks par programmu.
Es nospiedu rūtiņu, bet komandu neizpildīju. Vai man kas draud?
Pati rūtiņas nospiešana parasti tikai ieliek komandu starpliktuvē — kaitējums rodas tad, kad to izpilda. Noslauki starpliktuvi, nokopējot kaut ko nekaitīgu, un aizver lapu. Ja nav pārliecības, kas tika nospiests, izmanto iepriekš aprakstīto “Palaist” vēstures pārbaudi.
Vai tas skar tikai Windows?
Nē, bet galvenais mērķis ir Windows lietotāji. Ir dokumentētas arī macOS versijas, kurās lietotājam liek palaist komandu terminālī un ievadīt savu paroli. Mobilās ierīces šīs kampaņas parasti izslēdz.
Kā es varu uzzināt, vai mana mājaslapa izplata šo uzbrukumu?
Apskati lapu no citas ierīces un cita tīkla, pārbaudi administratora kontu sarakstu, pārliecinies, vai spraudņi un tēma ir atjaunināti, un ieskaties mu-plugins mapē, kuras saturs spraudņu sarakstā neparādās. Ja rodas aizdomes, par kiberincidentu var ziņot CERT.LV uz cert@cert.lv.