Šis raksts nesākas ar stāstu par cilvēku. Tas sākas ar inventarizāciju.
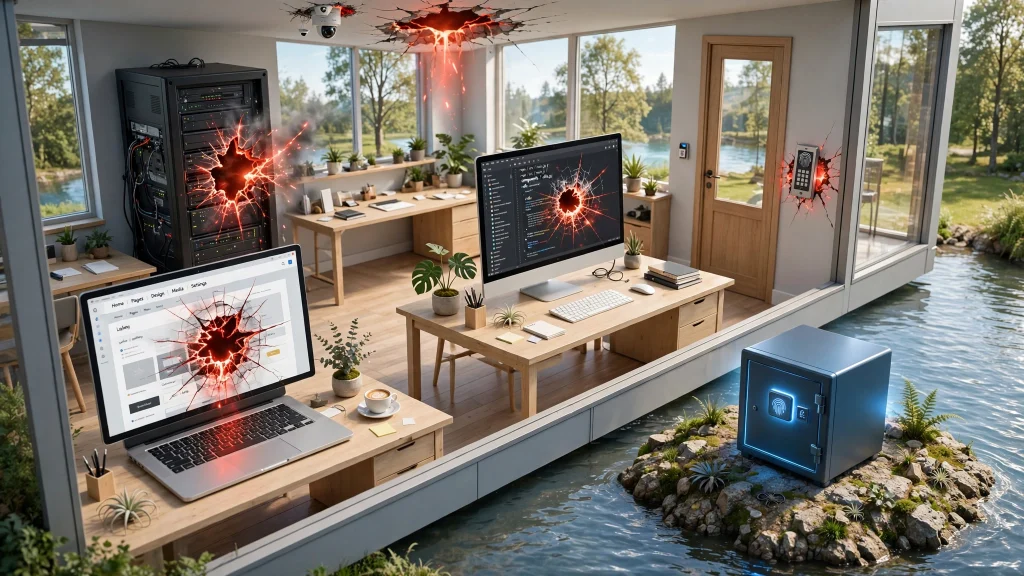
Atliec malā kafiju un mēģini domās apstaigāt savu biroju. Ne meklējot problēmas — vienkārši saskaitot lietas. Mājaslapa, kas kaut kur strādā. Serveris vai hostings, uz kura tā stāv. Maršrutētājs pie griestiem un kamera virs durvīm. Ja tev ir izstrādātājs vai aģentūra — kaut kur ir arī koda repozitorijs. Un ir pieteikšanās sistēma, caur kuru darbinieki ieiet iekšējos rīkos.
Pieci punkti. Nekas eksotisks. Tieši tāds pats saraksts ir teju katrā Latvijas mazajā un vidējā uzņēmumā.
Tagad pieliksim katram punktam klāt vienu rindiņu no CERT.LV augusta pārskata. Ne no gada. No viena mēneša.
Inventarizācija: augusts, punkts pa punktam
1. Mājaslapa
WordPress spraudnī Elementor Pro atklāta ievainojamība CVE-2026-32475, kas skar visas versijas līdz 4.2.1 ieskaitot. Nepilnīga failu augšupielādes validācija ļauj uzbrucējam augšupielādēt failus ar potenciāli izpildāmu saturu, apejot paredzētos failu tipu ierobežojumus. Atkarībā no servera konfigurācijas tas var novest pie attālinātas koda izpildes un pilnīgas vietnes kompromitēšanas.
Elementor ir viens no izplatītākajiem lapu veidotājiem pasaulē. Ja tava lapa ir uz WordPress, iespēja, ka tā ir tieši šī spraudņa versija, nav maza.
2. Hostings
Vadības panelī cPanel & WHM atklāta ievainojamība CVE-2026-65643 domēnu piesaistīšanas funkcijā. Autentificēts lietotājs, kuram ir tiesības pievienot piesaistītos vai papildu domēnus, var izveidot failus uz servera, apejot piekļuves ierobežojumus. Sekmīgas izmantošanas gadījumā uzbrucējs var panākt koda izpildi ar sistēmas administratora tiesībām — tātad iegūt pilnu kontroli pār serveri un piekļūt visiem tajā izvietotajiem lietotāju kontiem, tīmekļvietnēm un datubāzēm, kā arī mainīt vai dzēst tajos esošo informāciju.
Izlasi to vēlreiz: visiem tajā serverī izvietotajiem kontiem. Uz koplietošanas hostinga tavai lapai ir kaimiņi. Tu nezini, kas viņi ir, un viņi nezina tevi — bet jūs dalāties ar vienu likteni.
3. Kamera un tīkls
Ubiquiti izlaida atjauninājumus UniFi produktiem, novēršot trīs kritiskas ievainojamības ar CVSS vērtējumu 10.0 — augstāko iespējamo. Divas no tām nepareizas ievades datu validācijas dēļ var ļaut uzbrucējam izpildīt patvaļīgas komandas uz iekārtas; viena ļauj apiet autentifikāciju uz iekārtām ar UniFi OS.
UniFi maršrutētāji, piekļuves punkti un videonovērošanas sistēmas Latvijas birojos ir ļoti izplatīti. Tā nav “servertelpas tehnika”. Tā ir tā kastīte pie griestiem.
4. Koda repozitorijs
GitLab platformā konstatēta neautentificēta koda ievades ievainojamība CVE-2026-19478 ar CVSS novērtējumu 9.4, kas jau aktīvi tiek izmantota uzbrukumos. Tā ļauj uzbrucējam bez autentificēšanās modificēt vai dzēst publiskus projektus, pārrakstīt repozitoriju datus un bloķēt projektu uzturētājus.
Šī ir tā vieta, kur daudzi uzņēmumi glabā visu, ko viņu izstrādātāji jebkad ir uzrakstījuši — un maldīgi uzskata, ka versiju vēsture pati par sevi ir rezerves kopija. Nav. Ja uzbrucējs var pārrakstīt repozitoriju, viņš var pārrakstīt arī vēsturi.
5. Pieteikšanās sistēma
Identitātes pārvaldības risinājumā Red Hat Keycloak atklāta ievainojamība CVE-2026-18963 ar CVSS 9.1, kas ļauj neautentificētam uzbrucējam nomainīt paroli jebkuram sistēmas lietotājam. Kļūme slēpjas “Aizmirsu paroli” procedūrā: paroli var nomainīt bez atslēgas, kas parasti tiek nosūtīta uz lietotāja e-pastu. Uzbrukumam nav nepieciešama iepriekšēja piekļuve — vajadzīga tikai informācija par eksistējošiem lietotājvārdiem.
Un te ir neērtais savienojums ar citu šā gada notikumu. Lietotājvārdi ir viena no pirmajām lietām, kas nonāk apritē pēc datu noplūdēm — tieši tāpēc CSDD kiberuzbrukumā izgūtie dati nav “vienreizējs notikums, kas beidzies”. Tie ir izejmateriāls nākamajam uzbrukumam.
Viens mēnesis. Trīsdesmit viena diena.
Nevienu no šiem piecajiem gadījumiem nesauca par sensāciju. Neviens no tiem nekļuva par virsrakstu vakara ziņās. Tie visi ir parastas augusta darba dienas, un ražotāji visiem jau bija izlaiduši drošības ielāpus.
Tieši tas ir šī saraksta jēgpunkts. Mēs mēdzam domāt par ievainojamībām kā par retiem, dramatiskiem notikumiem — kaut ko, kas notiek “lielajiem” reizi gadā. Patiesībā tā ir fona skaņa. CERT.LV to savā augusta pārskatā nosauca precīzi: ievainojamību “pērkona negaiss”, kas turpinās.
Un ja tavā uzņēmumā nav cilvēka, kura darba pienākumos ietilpst katru nedēļu izlasīt šādu sarakstu un pārbaudīt piecas versiju numuru rindiņas — tad tas vienkārši nenotiek. Ne slinkuma dēļ. Vienkārši tāpēc, ka nevienam nav uzdots.
Problēma nav slinkums. Problēma ir tempā.
Šeit varētu sekot ierastais secinājums: “tāpēc atjaunini programmatūru laikus”. Tas ir pareizi, un to tiešām vajag darīt. Bet tas nav pietiekami, un tam ir konkrēts pierādījums — tas pats cPanel.
Šā gada aprīlī cPanel & WHM tika atklāta autentifikācijas apiešanas ievainojamība CVE-2026-41940 ar CVSS 9.8: attālināts, neautentificēts uzbrucējs varēja iegūt administratīvu piekļuvi vadības panelim. Skāra visas versijas pēc 11.40 — praktiski visas atbalstītās. Bet svarīgākā detaļa ir cita: to kā nulles dienas ievainojamību uzbrukumos izmantoja jau kopš februāra. Publiskoja aprīlī.
Tas nozīmē, ka vairākus mēnešus pastāvēja pilnīgi apzinīgs uzņēmums, kas atjaunināja visu laikus, un kuram tik un tā nebija ko uzstādīt. Ielāpa vienkārši nebija. Prevencijai tobrīd nebija nekādas atbildes.
Tā nav retums. Tā ir sistēmas īpašība.
“Ievainojamību apokalipse”
Nozarē par to jau runā atklāti. CERT.LV direktora vietnieks Varis Teivāns, komentējot “Latvijas valsts mežu” kiberuzbrukuma mācības, minēja industrijā lietotu apzīmējumu — ievainojamību apokalipse. Doma ir šāda: ja mākslīgā intelekta rīki turpinās attīstīties tikpat strauji, ievainojamību būs tik daudz un tās atklās tik ātri, ka nozare vienkārši nespēs tās tikpat ātri salabot.
Ievēro, ko tas nozīmē praksē. Tā nav prognoze par to, ka uzbrucēji kļūs gudrāki. Tā ir prognoze par to, ka atstarpe starp “atrasts” un “salabots” kļūs garāka — un ka tieši šajā atstarpē dzīvos arvien lielāka daļa risku.
Mazam uzņēmumam šajā sacīkstē nav ne resursu, ne izredžu uzvarēt. Un tā nav kauna lieta. Vienkārši ir jāsaprot, ka drošības budžets, kas ieguldīts tikai prevencijā, ir ieguldījums skrējienā ar kustīgu finiša līniju.
Kas nemainās
Pārlasi vēlreiz to piecu punktu sarakstu no raksta sākuma. Ievēro, ka katrs no tiem prasa atsevišķu zināšanu, atsevišķu uzraudzību un atsevišķu reakciju. Elementor versija, cPanel būvējums, UniFi programmaparatūra, GitLab laidiens, Keycloak konfigurācija. Piecas dažādas lietas, piecas dažādas darbības, un nākammēnes saraksts būs cits.
Un tagad ievēro kaut ko citu. Ja kāds no šiem pieciem caurumiem tiktu izmantots līdz galam — nošifrēti faili, pārrakstīts repozitorijs, izdzēsta datubāze —, atbilde uz jautājumu “vai mēs izdzīvosim” visos piecos gadījumos ir viena un tā pati:
- Vai svarīgākajiem datiem eksistē atsevišķa kopija?
- Vai vismaz viena kopija atrodas nošķirti no ikdienas datora, tīkla un tā paša hostinga konta?
- Vai kāds jebkad ir pārbaudījis, ka no tās tiešām var atjaunot datus?
Šie trīs jautājumi nemainās atkarībā no CVE numura. Tie bija tie paši pirms augusta un būs tie paši nākamgad. Tā ir vienīgā drošības investīcija, kuras vērtība nekrītas līdz ar katru jaunu atklājumu — gluži otrādi, katrs jauns atklājums to palielina.
Un ir viena detaļa, ko īpaši vērts pasvītrot pēc cPanel piemēra: ja tava rezerves kopija glabājas tajā pašā hostinga kontā, ko tā aizsargā, tā nav rezerves kopija. Uzbrucējs, kas ieguvis root tiesības uz servera, sasniedz arī to. To pašu loģiku aplūkojām rakstos par uzbrukumiem lokālajām rezerves kopijām un hostinga datu korupciju.
Ko izdarīt ar šo sarakstu praktiski
Divi soļi, un otrais ir svarīgākais.
Šodien: pārbaudi vai palūdz savam IT atbalstam pārbaudīt piecas versijas — Elementor Pro (jābūt jaunākai par 4.2.1), cPanel/hostinga vadības paneļa būvējumu, UniFi iekārtu programmaparatūru, GitLab un Keycloak, ja tos izmanto. Tas ir pusstundas darbs, un tas noņem tieši augusta riskus.
Šonedēļ: uzdod trīs jautājumus no iepriekšējās sadaļas un pieraksti atbildes. Ja uz trešo jautājumu — vai kāds ir pārbaudījis atjaunošanu — atbilde ir “nezinu”, tad tev nav rezerves kopijas. Tev ir cerība. Un tā ir atšķirība, kuru uzzina tikai vissliktākajā iespējamajā dienā.
Vēlies, lai tavu datu drošība nebūtu atkarīga no tā, cik ātri kāds paspēj uzstādīt nākamo ielāpu? Sazinies ar mums — palīdzēsim izveidot nošķirtu, automātisku un pārbaudītu rezerves kopiju risinājumu, kas darbojas neatkarīgi no tā, kas atklāsies nākammēnes.
Biežāk uzdotie jautājumi
Ja es visu atjauninu laikus, vai man vēl vajag rezerves kopiju?
Jā. Atjaunināšana aizsargā tikai pret jau zināmām un jau salabotām ievainojamībām. cPanel CVE-2026-41940 piemērs rāda, ka ievainojamība uzbrukumos var tikt izmantota mēnešiem pirms ielāpa publicēšanas — šajā laikā apzinīgam lietotājam nav ko uzstādīt. Rezerves kopija darbojas arī tad.
Vai Git vai GitLab repozitorijs ir rezerves kopija manam kodam?
Nē. GitLab ievainojamība CVE-2026-19478 ļauj uzbrucējam bez autentificēšanās modificēt vai dzēst projektus un pārrakstīt repozitoriju datus. Versiju vēsture ir vēsture tikai tik ilgi, kamēr neviens nespēj to pārrakstīt. Kodam vajadzīga atsevišķa kopija ārpus pašas platformas.
Man ir rezerves kopija pie tā paša hostinga pakalpojumu sniedzēja. Ar to pietiek?
Tā ir noderīga ātrai atjaunošanai pēc savas kļūdas, bet tā nav pietiekama. Ja uzbrucējs iegūst administratora tiesības uz servera, viņš piekļūst arī tur glabātajām kopijām. Vismaz vienai kopijai jāatrodas ārpus tā paša konta un tās pašas infrastruktūras.
Kā uzzināt, vai kāda no šīm ievainojamībām skar tieši mani?
Vienkāršākais ceļš ir pārbaudīt izmantoto produktu versijas un salīdzināt tās ar ražotāja publicētajām labotajām versijām. CERT.LV brīdinājumi ar konkrētiem versiju numuriem ir publiski pieejami cert.lv sadaļā “Brīdinājumi”. Ja uzņēmumā nav sava IT speciālista, tas ir pirmais uzdevums, ko vērts deleģēt ārpakalpojumam.
Cik bieži šādas kritiskas ievainojamības tiek atklātas?
Pastāvīgi. Šajā rakstā aplūkots viens mēnesis — 2026. gada augusts — un tajā vien bija pieci kritiski gadījumi plaši lietotos produktos. CERT.LV ikmēneša pārskatos šādas sadaļas ir katru mēnesi.