Izlasi šos trīs teikumus no Patērētāju tiesību aizsardzības centra oficiālā paziņojuma un ievēro, kā tie liek justies. “C līmeņa drošības klase — informācijas sistēmas zemākais riska līmenis.” “Atbilst valstī noteiktajām minimālajām kiberdrošības prasībām.” “Tīkla infrastruktūrā uzstādīta CERT.LV agrās brīdināšanas sensora sistēma.” Katrs no šiem teikumiem ir uzrakstīts, lai tevi nomierinātu. Un tomēr 2026. gada septembra sākumā tā pati sistēma bija uzlauzta, dati no tās izgūti, un pati sistēma šobrīd ir slēgta.
Tieši šeit slēpjas visa stāsta būtība — un iemesls, kāpēc tas attiecas arī uz tavu uzņēmumu, pat ja tu ar PTAC nekad neesi bijis darīšanā. Jo starp vārdiem “atbilst prasībām” un vārdu “drošs” ir plaisa, un tieši šajā plaisā notiek gandrīz visi datu zuduma incidenti.
Kas notika: PTAC datu drošības incidents
PTAC konstatēja datu drošības incidentu vienā no savā pārziņā esošajām sistēmām — “Attālinātā statistikas datu izgūšanas sistēmā” (ASDIS). To iestāde izmanto licencējamo komersantu uzraudzībai. Izmeklēšana liecina, ka uzbrucēji ieguvuši PTAC licencēto subjektu — patērētāju kreditēšanas pakalpojumu sniedzēju, parādu ārpustiesas atgūšanas pakalpojumu sniedzēju un komplekso tūrisma pakalpojumu sniedzēju — kontaktinformāciju.
Konkrētie skaitļi: izgūta 697 komersantu pārstāvju un 34 PTAC amatpersonu kontaktinformācija — vārds, uzvārds, e-pasts un tālruņa numurs. Iestāde uzsver, ka vairumā gadījumu šī informācija jau tāpat ir pieejama citos publiskos reģistros, piemēram, Atvērto datu portālā, un ka komersantu iesniegtie uzraudzības dati incidentā nav apdraudēti. Skartā sistēma pašlaik ir slēgta, un par tās nepieejamību nekavējoties tika informēti visi lietotāji. Notikuma faktus vari pārlasīt LSM ziņā.
Salīdzinājumā ar dažām nesenajām noplūdēm tas izklausās gandrīz nekaitīgi: zemākā riska sistēma, dati, kas lielā mērā jau ir publiski, uzraudzības dati neskarti. Un tieši tāpēc šis incidents ir tik pamācīgs. Jo tā “nekaitīgā” aina balstās uz vārdiem, kas nozīmē mazāk, nekā mēs domājam.
“Atbilst minimālajām prasībām” — visnomierinošākais un vismaldinošākais teikums
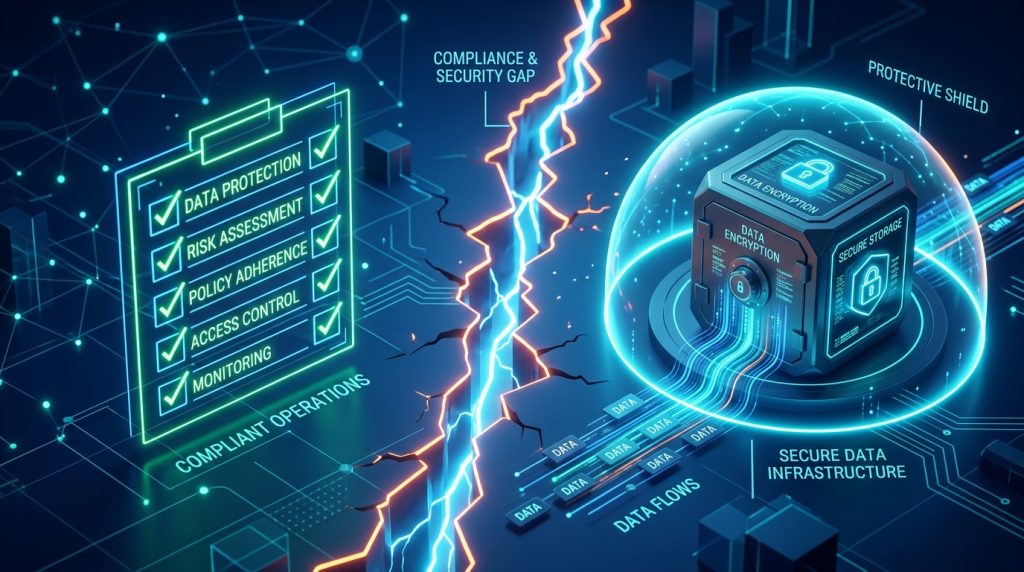
Padomāsim, ko patiesībā saka frāze “sistēma atbilst valstī noteiktajām minimālajām kiberdrošības prasībām”. Tā apraksta izpildītu ķeksīti, nevis rezultātu. Tā pasaka, ka kāds ir izpildījis obligāto sarakstu — nevis ka sistēmu nevar uzlauzt. Šie ir divi pilnīgi dažādi apgalvojumi, kurus mēs pastāvīgi jaucam vienā.
Tas pats attiecas uz “C līmeni — zemāko riska līmeni”. Šī klasifikācija apraksta, cik kritiski būtu zaudēt šo sistēmu iestādes ieskatā, nevis to, cik viegli tajā iekļūt. Uzbrucēju nemaz neinteresē, kādā riska klasē tu esi ierindojis savu sistēmu. Viņu interesē tikai viens: vai tur ir vaļā atstāta durvis. Bieži vien zemākā riska sistēmas ir tieši tās, kurām pievērš vismazāko uzmanību — un tāpēc tās kļūst par ērtāko ceļu iekšā.
Šeit ir svarīgi pateikt skaidri: tā nav kritika PTAC. Iestāde rīkojās pareizi — atklāja incidentu, slēdza sistēmu, brīdināja lietotājus un publiski informēja sabiedrību. Problēma nav vienā iestādē. Problēma ir domāšanas veidā, kas mums visiem ir kopīgs: mēs pieņemam, ka “izdarīts minimums” nozīmē “esmu drošībā”. Kiberdrošībā minimums ir tieši tas, ko uzbrucēji sagaida un pret ko trenējas.
Un tieši tāpēc šis stāsts nav par PTAC vien. Tā ir precīza spogulis tam, kā vairums uzņēmumu domā par savām rezerves kopijām.
Godīgi: rezerves kopija šo noplūdi nebūtu novērsusi
Būsim atklāti, jo mūsu rakstos mēs tādi mēdzam būt. Šis bija konfidencialitātes pārkāpums — dati tika nokopēti un aiznesti. Rezerves kopija pasargā no pieejamības un integritātes zuduma — no situācijas, kad dati ir iznīcināti, nošifrēti vai sabojāti. Tās ir divas dažādas problēmas. Neviena rezerves kopija pasaulē nebūtu neļāvusi kādam nokopēt 697 e-pasta adreses. Ja mēs apgalvotu pretējo, mēs pārdotu tev ilūziju.
Bet tieši šī godīgā robeža ļauj skaidri saskatīt, kur rezerves kopija tomēr ir izšķiroša — un šajā incidentā ir vismaz trīs šādas vietas.
Pirmkārt, tās pašas durvis. Uzbrucējs, kas spēja iekļūt sistēmā un izvilkt no tās datus, ar to pašu piekļuvi būtu spējis datus arī izdzēst vai nošifrēt. Šoreiz “tikai nokopēja” — bet tas ir uzbrucēja nolūka, nevis tavas aizsardzības nopelns. Nākamreiz aiz tām pašām vaļā atstātajām durvīm var ienākt izspiedējvīruss. Tieši par to mēs rakstījām, analizējot uzbrukumus lokālajām rezerves kopijām: modernie uzbrucēji vispirms meklē un iznīcina kopijas, un tikai tad šifrē oriģinālu.
Otrkārt, sistēma bija jāslēdz. Ievēro šo detaļu: skartā sistēma pašlaik nedarbojas. Pieejamība tika skarta — ne uzbrukuma, bet reakcijas dēļ. Kad incidents notiek, pirmais, ko dara, ir sistēmas atvienošana. Un tas nozīmē: tavas darbības nepārtrauktība tobrīd ir tieši tik laba, cik laba ir tava spēja atjaunot sistēmu no neatkarīgas, neskartas kopijas. Bez tās “slēgta uz pārbaudes laiku” pārvēršas par “apstājies uz nezināmu laiku”.
Treškārt, un vissvarīgāk — noplūdušie dati ir nākamā uzbrukuma izejmateriāls. Un šis nākamais uzbrukums vairs nebūs vērsts pret PTAC.
697 uzņēmumi, kas tikko kļuva par mērķi
Aiz tā skaitļa — 697 — slēpjas ļoti konkrēti cilvēki: kreditēšanas, parādu atgūšanas un tūrisma uzņēmumu pārstāvji. Lielākā daļa no tiem ir maza un vidēja izmēra Latvijas biznesi. Un tagad viņu vārds, uzvārds, e-pasts un tālrunis ir sakārtotā sarakstā svešās rokās — turklāt ne jebkādā sarakstā, bet tādā, kas nāk ar kontekstu: “šis cilvēks strādā licencētā kreditēšanas uzņēmumā, ko uzrauga PTAC”.
Iedomāsimies, kā izskatīsies e-pasts, kas pēc pāris nedēļām ienāks kāda šāda uzņēmuma pastkastītē. Tas būs adresēts pareizajam cilvēkam pēc vārda. Tas atsauksies uz PTAC un uz uzraudzības procesu, ko šis cilvēks tiešām pazīst. Tas izskatīsies neatšķirami no īsta. Un tajā būs saite vai pielikums. To pašu domu — ka nozagts konteksts ir bīstamāks par nozagtu paroli — mēs izvērsām, analizējot kiberuzbrukumu CSDD. Nav nejauši, ka abi notikumi ir tik tuvu laikā: šis ir vilnis, nevis atsevišķs gadījums, un valsts iestādes ir tikai starpposms ceļā uz tiem uzņēmumiem un cilvēkiem, kas aiz tām.
Un šeit divas atsevišķas domas savienojas vienā ķēdē. Mērķtiecīga pikšķerēšana → viens neuzmanīgs klikšķis kādā no 697 uzņēmumiem → ļaunprātīga koda izpilde → izspiedējvīruss, kas nošifrē to uzņēmuma datus. Tieši tajā ķēdes pēdējā posmā rezerves kopija pārstāj būt teorija un kļūst par vienīgo, kas nošķir “neliela neērtība” no “bizness ir beidzies”. Prevencija (atjauninājumi, apmācīti darbinieki, drošs tīkls) mēģina ķēdi pārraut agrāk — un reizēm nespēj, tieši tāpat kā to parādīja eParakstītāja ievainojamība. Noturība sākas tur, kur prevencija beidzas.
Kā izskatās “vairāk nekā minimums”
Ja “atbilst minimālajām prasībām” ir izpildīts ķeksītis, tad kā izskatās īsta noturība? Datu jomā tā izskatās pēc 3-2-1 principa: vismaz trīs datu kopijas, uz vismaz diviem dažādiem datu nesēju veidiem, no kurām vismaz viena atrodas fiziski citā vietā un ir nošķirta no ikdienas tīkla. Un — kas ir vissvarīgākais un ko lielākā daļa nekad neizdara — vismaz reizi tā ir pārbaudīta, mēģinot no tās tiešām atjaunot datus.
Jo šeit slēpjas visa raksta doma miniatūrā. “Man ir rezerves kopija” ir tieši tas pats apgalvojums, kas “sistēma atbilst minimālajām prasībām”. Tas apraksta izpildītu ķeksīti. “Man ir pārbaudīta rezerves kopija, no kuras es pagājušajā mēnesī tiešām atjaunoju failus” apraksta rezultātu. Rezerves kopija, no kuras tu nekad neesi mēģinājis neko atjaunot, nav rezerves kopija — tā ir cerība ķeksīša izskatā.
Tieši šī iemesla dēļ mūsu pieeja balstās uz drošu, no ikdienas iekārtām un tīkla nošķirtu datu glabāšanu privātā mākoņserverī un uz papīra dokumentu digitalizāciju. Mērķis nav izpildīt minimumu, bet gan panākt, ka neviens atsevišķs incidents — ne noplūde, ne šifrēšana, ne nomiris disks, ne kļūdaini izdzēsta mape — nespēj apturēt tavu darbu uz nezināmu laiku.
Atpakaļ pie tiem trim teikumiem
Atgriezīsimies tur, kur sākām. “Zemākais riska līmenis.” “Atbilst minimālajām prasībām.” “Uzstādīts brīdināšanas sensors.” Pēc visa iepriekšējā šie teikumi vairs neskan nomierinoši — tie skan kā apraksts tam, kas tika izdarīts, nevis garantija tam, kas notiks. Un tā ir vesela atšķirība.
PTAC incidents pats par sevi, iespējams, paliks nelielā mēroga notikums — daži simti kontaktu, kas lielā mērā jau bija publiski. Bet tā mācība ir daudz lielāka par pašu incidentu. Tā ir atgādinājums, ka drošība nav stāvoklis, ko sasniedz, izpildot obligāto sarakstu, bet gan spēja izdzīvot to dienu, kad saraksts izrādās nepietiekams. Un vienīgais, kas šo spēju tev tiešām dod, ir neatkarīga, nošķirta un — galvenais — pārbaudīta kopija.
Vēlies uzzināt, vai tava rezerves kopija ir izpildīts ķeksītis vai tiešām atgūstams risinājums? Sazinies ar mums, un kopā pārbaudīsim, kur atrodas tavi svarīgākie dati un vai no tiem tiešām var atjaunot darbu tajā dienā, kad tas kļūst vajadzīgs.
Biežāk uzdotie jautājumi par PTAC datu drošības incidentu
Kādi dati noplūda PTAC incidentā?
Pēc PTAC sniegtās informācijas izgūta 697 komersantu pārstāvju un 34 PTAC amatpersonu kontaktinformācija — vārds, uzvārds, e-pasts un tālruņa numurs. Skartā sistēma ir ASDIS. Komersantu iesniegtie uzraudzības dati netika apdraudēti, un vairums izgūtās informācijas jau tāpat ir pieejama publiskos reģistros.
Vai man kā parastam patērētājam jāuztraucas?
Tiešu draudu privātpersonu datiem šajā incidentā nav — skarta ir uzņēmumu pārstāvju kontaktinformācija. Tomēr ikvienam ir vērts būt piesardzīgam pret e-pastiem un īsziņām, kas atsaucas uz reālu iestādi un prasa steidzīgi spiest saiti vai ievadīt datus. Tas, ka ziņa zina tavus datus, vairs nav pierādījums, ka tā ir īsta.
Ja tā bija datu noplūde, kā rezerves kopija te vispār palīdz?
Rezerves kopija nenovērš datu nokopēšanu — tā aizsargā pret datu iznīcināšanu, šifrēšanu vai zudumu. Saikne ir netieša, bet reāla: tā pati piekļuve, kas ļauj datus nokopēt, ļauj tos arī izdzēst vai nošifrēt, un noplūdušā kontaktinformācija kļūst par izejmateriālu mērķtiecīgiem uzbrukumiem uzņēmumiem, kuru vienīgā reālā aizsardzība pret izspiedējvīrusu ir pārbaudīta, nošķirta rezerves kopija.
Ko nozīmē “C līmeņa drošības klase — zemākais riska līmenis”?
Tā ir sistēmas klasifikācija atbilstoši tam, cik kritiska tā ir iestādes darbībā, nevis tam, cik grūti tajā ir ielauzties. Zemāks riska līmenis nenozīmē, ka sistēma ir neuzlaužama — bieži tieši šādām sistēmām pievērš vismazāko uzmanību, kas tās padara par ērtu ieejas punktu.
Kas ir 3-2-1 rezerves kopiju princips?
Tas nozīmē glabāt vismaz trīs datu kopijas, uz vismaz diviem dažādiem datu nesēju veidiem, no kurām vismaz viena atrodas fiziski citā vietā un ir nošķirta no ikdienas tīkla. Šī pieeja pasargā vienlaikus no diska bojājuma, zādzības, ugunsgrēka un izspiedējvīrusa — ar nosacījumu, ka kopija tiek regulāri pārbaudīta.