Pieņemsim, ka tu visu esi izdarījis pareizi. Tavā uzņēmumā ir rezerves kopija. Serveris klusi kopē datus katru nakti, indikators ir zaļš, un tu vari mierīgi gulēt, jo zini: ja kaut kas notiks, tu vienkārši atjaunosi datus un turpināsi darbu. Tieši uz šo mierīgo pārliecību mūsdienu uzbrucējs paļaujas visvairāk. Ne uz to, ka tev nav rezerves kopijas — bet uz to, ka tā ir, un ka tu esi drošs par tās uzticamību.
Jo mūsdienu izspiedējvīrusa uzbrukums vairs nesākas ar tavu datu šifrēšanu. Tas sākas ar tavas rezerves kopijas iznīcināšanu — klusi, nedēļas iepriekš, brīdī, kad tu vēl neko nenojaut. Šis raksts ir par to, kāpēc glābiņa kopija ir pirmais, nevis pēdējais uzbrukuma mērķis, un kāda tieši datu dublēšana paliek dzīva arī tad, kad viss pārējais ir zaudēts.
Uzbrukums, kas sākas nedēļas pirms tu to pamani
Kino mums iemācījis, ka uzbrukums ir mirklīgs: ekrāns nomirgo sarkans, parādās izpirkuma prasība, un viss notiek dažās sekundēs. Realitāte ir daudz lēnāka un tieši tāpēc daudz bīstamāka. Kad uzbrucējs caur kādu ievainojamību ir ticis iekšā tavā tīklā, viņš nesteidzas. Pētījumi liecina, ka uzbrucēji upura sistēmā mēdz nemanāmi uzturēties pat līdz diviem simtiem dienu, pirms kaut ko izdara redzamu.
Šajā klusajā laikā viņš dara metodisku darbu: kartē tīklu, pārvietojas no vienas iekārtas uz otru, zog administratora paroles un pakāpeniski iegūst arvien augstākas piekļuves tiesības. Un viena no pirmajām lietām, ko viņš meklē, ir atbilde uz jautājumu: kur šis uzņēmums glabā savas rezerves kopijas? Jo tieši no šīs atbildes ir atkarīgs, vai uzbrukums vispār būs ienesīgs.
Kāpēc uzbrucējs vispirms iet pēc kopijas, nevis pēc datiem
Loģika ir auksti vienkārša un tīri ekonomiska. Izspiedējvīrusa bizness balstās uz vienu pieņēmumu: tu maksāsi, lai atgūtu savus datus. Bet ja tev ir vesela, neskarta rezerves kopija, tev nav nekāda iemesla maksāt — tu vienkārši izdzēsīsi šifrēto un atjaunosi tīro versiju. Vesela rezerves kopija pārvērš katastrofu par neērtību un izpirkuma prasību par tukšu papīru.
Tāpēc uzbrucējam tava atkopšanās spēja ir jāiznīcina pirms viņš atklāj sevi. Vispirms nogalināt glābiņu, tad šifrēt datus — un tad izpirkuma prasība nokrīt vidē, kurā maksāšana ir vienīgā redzamā izeja. Šī nav improvizācija. Drošības nozarē to pazīst pēc atsevišķa, kataloģizēta nosaukuma — MITRE ATT&CK paņēmiens T1490 „Inhibit System Recovery” (sistēmas atjaunošanas kavēšana). Tas ir iebūvēts teju katra nopietna izspiedējvīrusu grupējuma standarta darbībā. Tava rezerves kopija nav nejaušs blakusupuris — tā ir plāna pirmais punkts.
Skaitļi, kas maina domāšanu
Šo nav vērts uztvert kā teorētisku draudu. Nozares lielākie pētījumi runā ļoti skaidru valodu:
- 96% uzbrukumu tēmē tieši uz rezerves kopijām. Saskaņā ar plaši citēto Veeam pētījumu par izspiedējvīrusu tendencēm, gandrīz katrā incidentā uzbrucēji mērķēja tieši uz rezerves kopiju krātuvēm — un 76% gadījumu tas izdevās.
- Vairāk nekā trešdaļa upuru zaudē kopijas pilnībā. Neatkarīgi Sophos pētījumi konstatēja aptuveni 94% mērķēšanas līmeni, no kuriem gandrīz 40% gadījumu rezerves kopija tika zaudēta pilnībā.
- Astoņkārtīga cenas starpība. Organizācijām ar neskartu rezerves kopiju vidējās atkopšanās izmaksas ir aptuveni astoņas reizes zemākas nekā tām, kuru kopijas uzbrukumā tika kompromitētas. Neskarta kopija nav tikai miers prātam — tā ir tieša finanšu starpība starp neērtību un gandrīz-bankrotu.
Un vēl viens skaitlis, kas atsedz mūsu pašapmānu: aptuveni 60% organizāciju tic, ka spētu atjaunoties dažu stundu laikā, taču realitātē to izdodas tikai apmēram trešdaļai. Starpība starp „man ir kopija” un „es tiešām varu atjaunoties” ir tieši tā vieta, kur uzbrucējs pelna.
Kā tieši viņi to izdara
Praktiski uzbrucējs rīkojas mērķtiecīgi. Viņš meklē dublēšanas serverus un programmatūru, dzēš Windows „ēnu kopijas” (Volume Shadow Copies) ar sistēmas pašas rīkiem, izdzēš vai sabojā rezerves kopiju failus un — visbiežāk — vienkārši nošifrē arī pašu rezerves kopiju kopā ar visu pārējo. Kāpēc viņam tas izdodas? Atbilde ir vienā teikumā, kas ir šī raksta pati būtība:
Ja tavs ikdienas dators var piekļūt rezerves kopijai, tad tai var piekļūt arī tas, kurš ir pārņēmis tavu ikdienas datoru.
Rezerves kopija, kas atrodas tajā pašā tīklā, ir pieejama ar tām pašām nozagtajām administratora parolēm un ir savienota ar ikdienas sistēmu, uzbrucēja acīs praktiski neatšķiras no oriģināla. Tā ir tikai vēl viena mape, ko izdzēst. Divas kopijas vienā tīklā nav divkārša drošība — tās ir divi eksemplāri, kas gaida vienu un to pašu likteni.
Latvijas mācība: kāds jau bija iekšā
Šis nav tāls, importēts drauds. Tieši tāda klusa, ilgstoša klātbūtne tīklā bija arī „Latvijas valsts mežu” kiberuzbrukuma pamatā — publiski pieejama sistēmas ievainojamība, kas palika savlaicīgi nenovērsta, kļuva par ieejas punktu, un no tīkla galu galā tika izvilkti aptuveni 44 gigabaiti datu. Kā pēc incidenta norādīja CERT.LV, viena kritiska, nenovērsta ievainojamība spēj apdraudēt visas organizācijas darbības nepārtrauktību.
Doma, ka „uzbrucējs jau var būt iekšā, tikai vēl nav sevi atklājis”, latviešu uzņēmumam vairs nav abstrakcija. Un tieši šī iemesla dēļ jautājums nav „vai mana rezerves kopija ir” — bet gan „vai manai rezerves kopijai var piekļūt kāds, kas jau ir manā tīklā”.
Rezerves kopija, kurai uzbrucējs netiek klāt
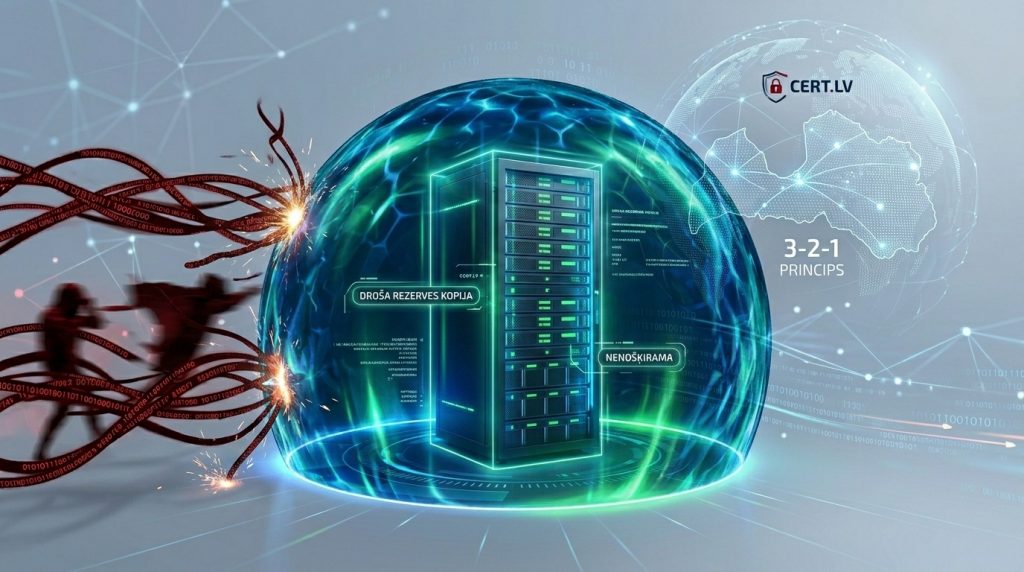
Labā ziņa: aizsardzība pret šo scenāriju ir zināma un pieejama. Pazīstamais 3-2-1 rezerves kopiju princips — vismaz trīs datu kopijas, uz vismaz diviem dažādiem datu nesēju veidiem, no kurām vismaz viena atrodas fiziski citā vietā — izspiedējvīrusu laikmetā iegūst papildu, izšķirošu nozīmi. Tā „viena citviet” vairs nedrīkst būt tikai citā vietā. Tai jābūt arī ārpus uzbrucēja sniedzamības. Praksē tas nozīmē četras īpašības:
- Nošķirtība. Vismaz viena kopija ir izolēta no ikdienas tīkla — tā, lai no inficēta datora tai vienkārši nevar „aizsniegties”.
- Nemaināmība. Kopija tiek glabāta tā, ka noteiktu laiku to nevar pārrakstīt vai izdzēst pat lietotājs ar administratora tiesībām. Ja uzbrucējs nozog paroli, viņš joprojām nespēj iznīcināt to, kas pēc būtības ir „tikai lasāms”.
- Atsevišķa piekļuve. Rezerves kopiju sistēmai ir savas, no ikdienas kontiem nošķirtas pieejas, nevis tās pašas paroles, ar kurām strādā visi.
- Pārbaudītība. Kopija, no kuras tu nekad neesi mēģinājis atjaunot datus, nav rezerves kopija — tā ir tikai cerība. Regulāra atjaunošanas pārbaude ir vienīgais veids, kā zināt, ka glābiņš tiešām strādās.
Tieši šī iemesla dēļ mūsu pieeja balstās uz drošu, no ikdienas iekārtām nošķirtu datu glabāšanu privātā mākoņserverī. Mērķis nav vēl viena mape tajā pašā tīklā, bet gan atsevišķa, aizsargāta kopija, kurai uzbrucējs, pat pilnībā pārņēmis tavu ikdienas vidi, vienkārši netiek klāt. To pašu domu — ka noturība izšķir vairāk nekā prevencija — pierādīja arī eParakstītāja ievainojamība un uzbrukums Jelgavas tipogrāfijai.
Atpakaļ pie zaļā indikatora
Iedomāsimies vēlreiz to mierīgo uzņēmēju no raksta sākuma. Vienā versijā uzbrukuma rītā viņš atklāj, ka gan dati, gan „rezerves kopija” ir nošifrēti līdz ar visu pārējo, jo abi dzīvoja vienā tīklā — un miers prātam izrādās bijis maldīgs. Otrā versijā viņš zaudē datorus, bet ne datus, jo pastāv atsevišķa, nemaināma, no tīkla nošķirta kopija, kurai uzbrucējs nekad neaizsniedzās. Viņš atjauno un turpina.
Starpība starp šīm divām versijām nav veiksme un nav budžets. Tā ir viena izšķiršanās, kas pieņemta iepriekš — brīdī, kad zaļais indikators vēl deg un neviena katastrofa vēl nav pat aprisēs: vai mana glābiņa kopija ir tur, kur uzbrucējs var tai piekļūt, vai tur, kur nevar?
Vēlies pārliecināties, ka tava rezerves kopija paliktu dzīva arī tad, ja uzbrucējs jau ir tavā tīklā? Sazinies ar mums, un palīdzēsim izveidot nošķirtu, aizsargātu un pārbaudītu rezerves kopiju risinājumu — tādu, kuram uzbrucējs netiek klāt.
Biežāk uzdotie jautājumi
Vai mana rezerves kopija ir slikta, ja tā ir pieejama tīklā?
Ne slikta, bet ar sevi vien nepietiek. Tīklā pieejama kopija labi pasargā no diska bojājuma vai nejaušas dzēšanas, taču izspiedējvīrusa gadījumā tā ir sasniedzama tam pašam uzbrucējam, kas pārņēmis tavu tīklu. Ideālā gadījumā vismaz vienai kopijai jābūt nošķirtai un nemaināmai.
Kas ir nemaināma (immutable) rezerves kopija?
Tā ir kopija, kuru noteiktu laiku nevar pārrakstīt vai izdzēst — pat lietotājs ar administratora tiesībām. Pat ja uzbrucējs nozog paroles, viņš nespēj iznīcināt datus, kas pēc būtības ir „tikai lasāmi”. Tas ir viens no efektīvākajiem aizsargiem tieši pret rezerves kopiju iznīcināšanu.
Kā 3-2-1 princips mainās izspiedējvīrusu laikmetā?
Pats princips paliek: trīs kopijas, divi nesēju veidi, viena citviet. Mainās prasība pret to „vienu citviet” — mūsdienās tai jābūt ne tikai citā vietā, bet arī nošķirtai no ikdienas tīkla un ideālā gadījumā nemaināmai, lai uzbrucējs, kas jau ir iekšā, tai nevar piekļūt.
Cik bieži jāpārbauda, vai rezerves kopija darbojas?
Regulāri un plānveidīgi, nevis tikai tad, kad tā jau vajadzīga. Vismaz reizi kādā periodā ir vērts faktiski mēģināt atjaunot datus no kopijas un pārliecināties, ka process strādā līdz galam. Aptuveni tikai trešdaļa organizāciju spēj atjaunoties tik ātri, cik cerējušas — parasti tāpēc, ka pārbaudi atlika.
Vai neliela uzņēmuma dati vispār kādu interesē?
Lielākā daļa mūsdienu izspiedējvīrusu uzbrukumu nav personiski mērķēti — tie automātiski meklē jebkuru sasniedzamu, neaizsargātu sistēmu. Tu neesi mērķis pēc vārda; tu esi adrese sarakstā. Un tieši maziem uzņēmumiem viens veiksmīgs uzbrukums bez atgūstamas kopijas visbiežāk ir vissmagākais.